Domain edv-sachverstaendige.de kaufen?
Wir ziehen mit dem Projekt
edv-sachverstaendige.de um.
Sind Sie am Kauf der Domain
edv-sachverstaendige.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain edv-sachverstaendige.de kaufen?
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
Ähnliche Suchbegriffe für Penetrationstests
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
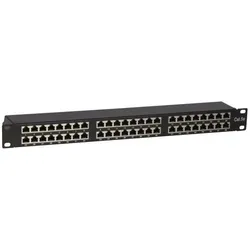
Ds-It CAT5, FTP Netzwerk-Patchpanel, 19”, 48-fach., Server Zubehör, SchwarzMit einem Patchpanel können Netzwerkverkabelungen einfach und übersichtlich in einem Serverschrank angelegt werden. Ein Patchpanel besitzt mehrere Ports (Buchsen), die nummeriert sind, wodurch das Netzwerk übersichtlich geordnet werden kann. - 48 LAN Ports - 1 HE - FTP - Installation über LSA Leisten - Montage an 19" Profilen Masse: 483mm x 103mm x 44mm (BxTxH).140,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
-
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
-
Was sind die gängigsten Methoden für Penetrationstests und wie können sie zur Verbesserung der Sicherheit von IT-Systemen beitragen?
Die gängigsten Methoden für Penetrationstests sind Black Box, White Box und Grey Box Tests. Durch diese Tests können Schwachstellen in IT-Systemen identifiziert und behoben werden, um die Sicherheit zu verbessern. Penetrationstests helfen Unternehmen, potenzielle Angriffspunkte zu erkennen und proaktiv Maßnahmen zu ergreifen, um ihre Systeme zu schützen. **
-
Was sind die verschiedenen Arten von Penetrationstests und wie können diese dazu beitragen, die Sicherheit von IT-Systemen zu verbessern?
Die verschiedenen Arten von Penetrationstests umfassen Black Box, White Box und Grey Box Tests. Diese Tests können Schwachstellen in IT-Systemen aufdecken, die von potenziellen Angreifern ausgenutzt werden könnten. Durch die Identifizierung und Behebung dieser Schwachstellen können Unternehmen ihre Sicherheitsmaßnahmen verbessern und sich vor Cyberangriffen schützen. **

Was ist der Unterschied zwischen Hardware-Programmierung und Software-Programmierung?
Hardware-Programmierung bezieht sich auf das Schreiben von Code, der direkt auf Hardware-Komponenten wie Mikrocontrollern oder FPGA-Chips ausgeführt wird. Dies erfordert ein tiefes Verständnis der Hardware-Architektur und der Register-Level-Programmierung. Software-Programmierung hingegen bezieht sich auf das Schreiben von Code, der auf einem Betriebssystem oder einer virtuellen Maschine ausgeführt wird. Hier liegt der Fokus auf der Entwicklung von Anwendungen und der Nutzung von vorhandenen Software-Bibliotheken und APIs. **
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
Top-Angebote
Produkte zum Begriff Penetrationstests:
-
Wie können Unternehmen die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern? Was sind die besten Methoden zur Durchführung von Penetrationstests, um Schwachstellen in einem Netzwerk aufzudecken?
Unternehmen können die Sicherheit ihrer IT-Systeme durch Penetrationstests verbessern, indem sie externe Sicherheitsdienstleister beauftragen, die die Systeme auf Schwachstellen überprüfen. Die besten Methoden zur Durchführung von Penetrationstests sind das Identifizieren von potenziellen Angriffspunkten, das Simulieren von Angriffen auf das Netzwerk und das Erstellen von detaillierten Berichten über gefundene Schwachstellen. Durch regelmäßige Penetrationstests können Unternehmen proaktiv Sicherheitslücken identifizieren und beheben, um ihre IT-Systeme vor potenziellen Angriffen zu schützen. **
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Penetrationstests für die Sicherheit von IT-Systemen?
1. Identifizierung der Ziele und des Umfangs des Tests. 2. Durchführung von Schwachstellenanalysen und Angriffssimulationen. 3. Erstellung eines Berichts mit Empfehlungen zur Behebung von Sicherheitslücken. **
-
Welchen Mehrwert bieten Penetrationstests für die Sicherheit von IT-Systemen und wie können diese effektiv durchgeführt werden?
Penetrationstests identifizieren Schwachstellen in IT-Systemen, die von Angreifern ausgenutzt werden könnten. Durch die Behebung dieser Schwachstellen können Sicherheitslücken geschlossen und die Systeme besser geschützt werden. Um effektive Penetrationstests durchzuführen, sollten erfahrene Sicherheitsexperten eingesetzt werden, die verschiedene Angriffsszenarien simulieren und realistische Bedrohungen nachstellen. **
Ähnliche Suchbegriffe für Penetrationstests
-
Ds-It CAT5, FTP Netzwerk-Patchpanel, 19”, 48-fach., Server Zubehör, SchwarzMit einem Patchpanel können Netzwerkverkabelungen einfach und übersichtlich in einem Serverschrank angelegt werden. Ein Patchpanel besitzt mehrere Ports (Buchsen), die nummeriert sind, wodurch das Netzwerk übersichtlich geordnet werden kann. - 48 LAN Ports - 1 HE - FTP - Installation über LSA Leisten - Montage an 19" Profilen Masse: 483mm x 103mm x 44mm (BxTxH).140,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ds-It CAT6, FTP Netzwerk-Patchpanel, 19”, 48-fach., Server Zubehör, SchwarzMit einem Patchpanel können Netzwerkverkabelungen einfach und übersichtlich in einem Serverschrank angelegt werden. Ein Patchpanel besitzt mehrere Ports (Buchsen), die nummeriert sind, wodurch das Netzwerk übersichtlich geordnet werden kann. - 48 LAN Ports - 1 HE - FTP - Installation über LSA Leisten - Montage an 19" Profilen Masse: 483 mm x 103 mm x 44 mm (BxTxH).184,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden für Penetrationstests und wie können sie zur Verbesserung der Sicherheit von IT-Systemen beitragen?
Die gängigsten Methoden für Penetrationstests sind Black Box, White Box und Grey Box Tests. Durch diese Tests können Schwachstellen in IT-Systemen identifiziert und behoben werden, um die Sicherheit zu verbessern. Penetrationstests helfen Unternehmen, potenzielle Angriffspunkte zu erkennen und proaktiv Maßnahmen zu ergreifen, um ihre Systeme zu schützen. **
-
Was sind die verschiedenen Arten von Penetrationstests und wie können diese dazu beitragen, die Sicherheit von IT-Systemen zu verbessern?
Die verschiedenen Arten von Penetrationstests umfassen Black Box, White Box und Grey Box Tests. Diese Tests können Schwachstellen in IT-Systemen aufdecken, die von potenziellen Angreifern ausgenutzt werden könnten. Durch die Identifizierung und Behebung dieser Schwachstellen können Unternehmen ihre Sicherheitsmaßnahmen verbessern und sich vor Cyberangriffen schützen. **
-
Was ist der Unterschied zwischen Hardware-Programmierung und Software-Programmierung?
Hardware-Programmierung bezieht sich auf das Schreiben von Code, der direkt auf Hardware-Komponenten wie Mikrocontrollern oder FPGA-Chips ausgeführt wird. Dies erfordert ein tiefes Verständnis der Hardware-Architektur und der Register-Level-Programmierung. Software-Programmierung hingegen bezieht sich auf das Schreiben von Code, der auf einem Betriebssystem oder einer virtuellen Maschine ausgeführt wird. Hier liegt der Fokus auf der Entwicklung von Anwendungen und der Nutzung von vorhandenen Software-Bibliotheken und APIs. **
-
Was sind die grundlegenden Schritte zur Durchführung eines Penetrationstests?
1. Planung: Festlegung des Umfangs, Ziele und Methoden des Tests. 2. Durchführung: Identifizierung von Schwachstellen und Angriffsszenarien. 3. Berichterstattung: Dokumentation der Ergebnisse, Empfehlungen zur Behebung von Schwachstellen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.